工具信息
Strix 是面向开发者和安全团队的开源自主渗透测试工具。它不靠静态规则去猜测风险,而是派出多智能体「AI 黑客」在隔离沙箱里真正运行你的代码、发请求、操作浏览器、编写并执行 exploit,把漏洞利用到能跑通 PoC 为止,再输出带复现步骤与修复建议的报告。适合需要快速、低误报安全验证的研发团队,也适合个人做 Bug Bounty 前期验证与 CI 卡点。官方一句话定位:Autonomous AI hackers that find and fix your app's vulnerabilities.
核心功能
Strix 把渗透测试人员的常用工具链封装成 Agent 可调用的能力,再叠加多智能体编排,覆盖从侦察到利用验证再到报告的完整闭环。
- 完整攻击工具链:侦察与 OSINT、攻击面测绘、子域枚举与指纹识别,配合 Caido HTTP 拦截代理、自动化浏览器(测试 XSS、CSRF、点击劫持、认证绕过)、交互式 shell,以及用于编写和验证 PoC 的 Python 沙箱运行时。
- 真实利用验证:每个发现都要求可以被实际利用,并附可复现的 PoC 与复现步骤,而不是像传统扫描器那样只给模式匹配告警;发现条目带 CVSS 评分与 OWASP 分类,形成结构化的漏洞知识库。
- 多智能体协作(Graph of Agents):侦察、利用、后渗透等专职 Agent 分工协作并共享发现、串联漏洞链路,也可对多个目标并行扫描以加快覆盖。
- 目标形态覆盖广:本地代码目录、GitHub 仓库、线上 URL、OpenAPI/Swagger 契约、Postman collection 都可作为目标;用
--instruction可做带账号的灰盒测试,用-t组合多目标,用--target-list批量扫,用-n进入无头模式。 - 静态 + 动态分析:同时具备 SAST 与 DAST 能力,代码层与运行时层的问题可以在同一次评估里互相印证。
- 报告与自动修复:CLI 输出可执行的修复指引并生成报告;云端提供一键 autofix,把 AI 生成的安全补丁变成可直接合并的 Pull Request。
- 生态集成:官方 GitHub Actions 工作流、GitLab / Bitbucket / Slack / Jira / Linear 集成,可通过
npx skills add usestrix/strix把渗透与修复能力交给 Claude Code、Cursor、Codex 等 SKILL.md 兼容 Agent,也支持接入自建 MCP 服务器。
漏洞覆盖方面,官方按 OWASP Top 10 及更广范围组织能力:
| 类别 | 典型问题 |
|---|---|
| 访问控制 | IDOR、权限提升、认证绕过 |
| 注入类 | SQL / NoSQL 注入、OS 命令注入、SSTI |
| 服务端 | SSRF、XXE、不安全反序列化、RCE |
| 客户端 | 存储型 / 反射型 / DOM XSS、原型污染、CSRF |
| 业务逻辑 | 竞态条件、支付篡改、流程绕过 |
| 认证与会话 | JWT 攻击、会话固定、撞库路径 |
| 基础设施与云 | 配置错误、暴露服务、云侧安全问题 |
| API 安全 | 认证缺陷、批量赋值、限流绕过 |
界面与体验
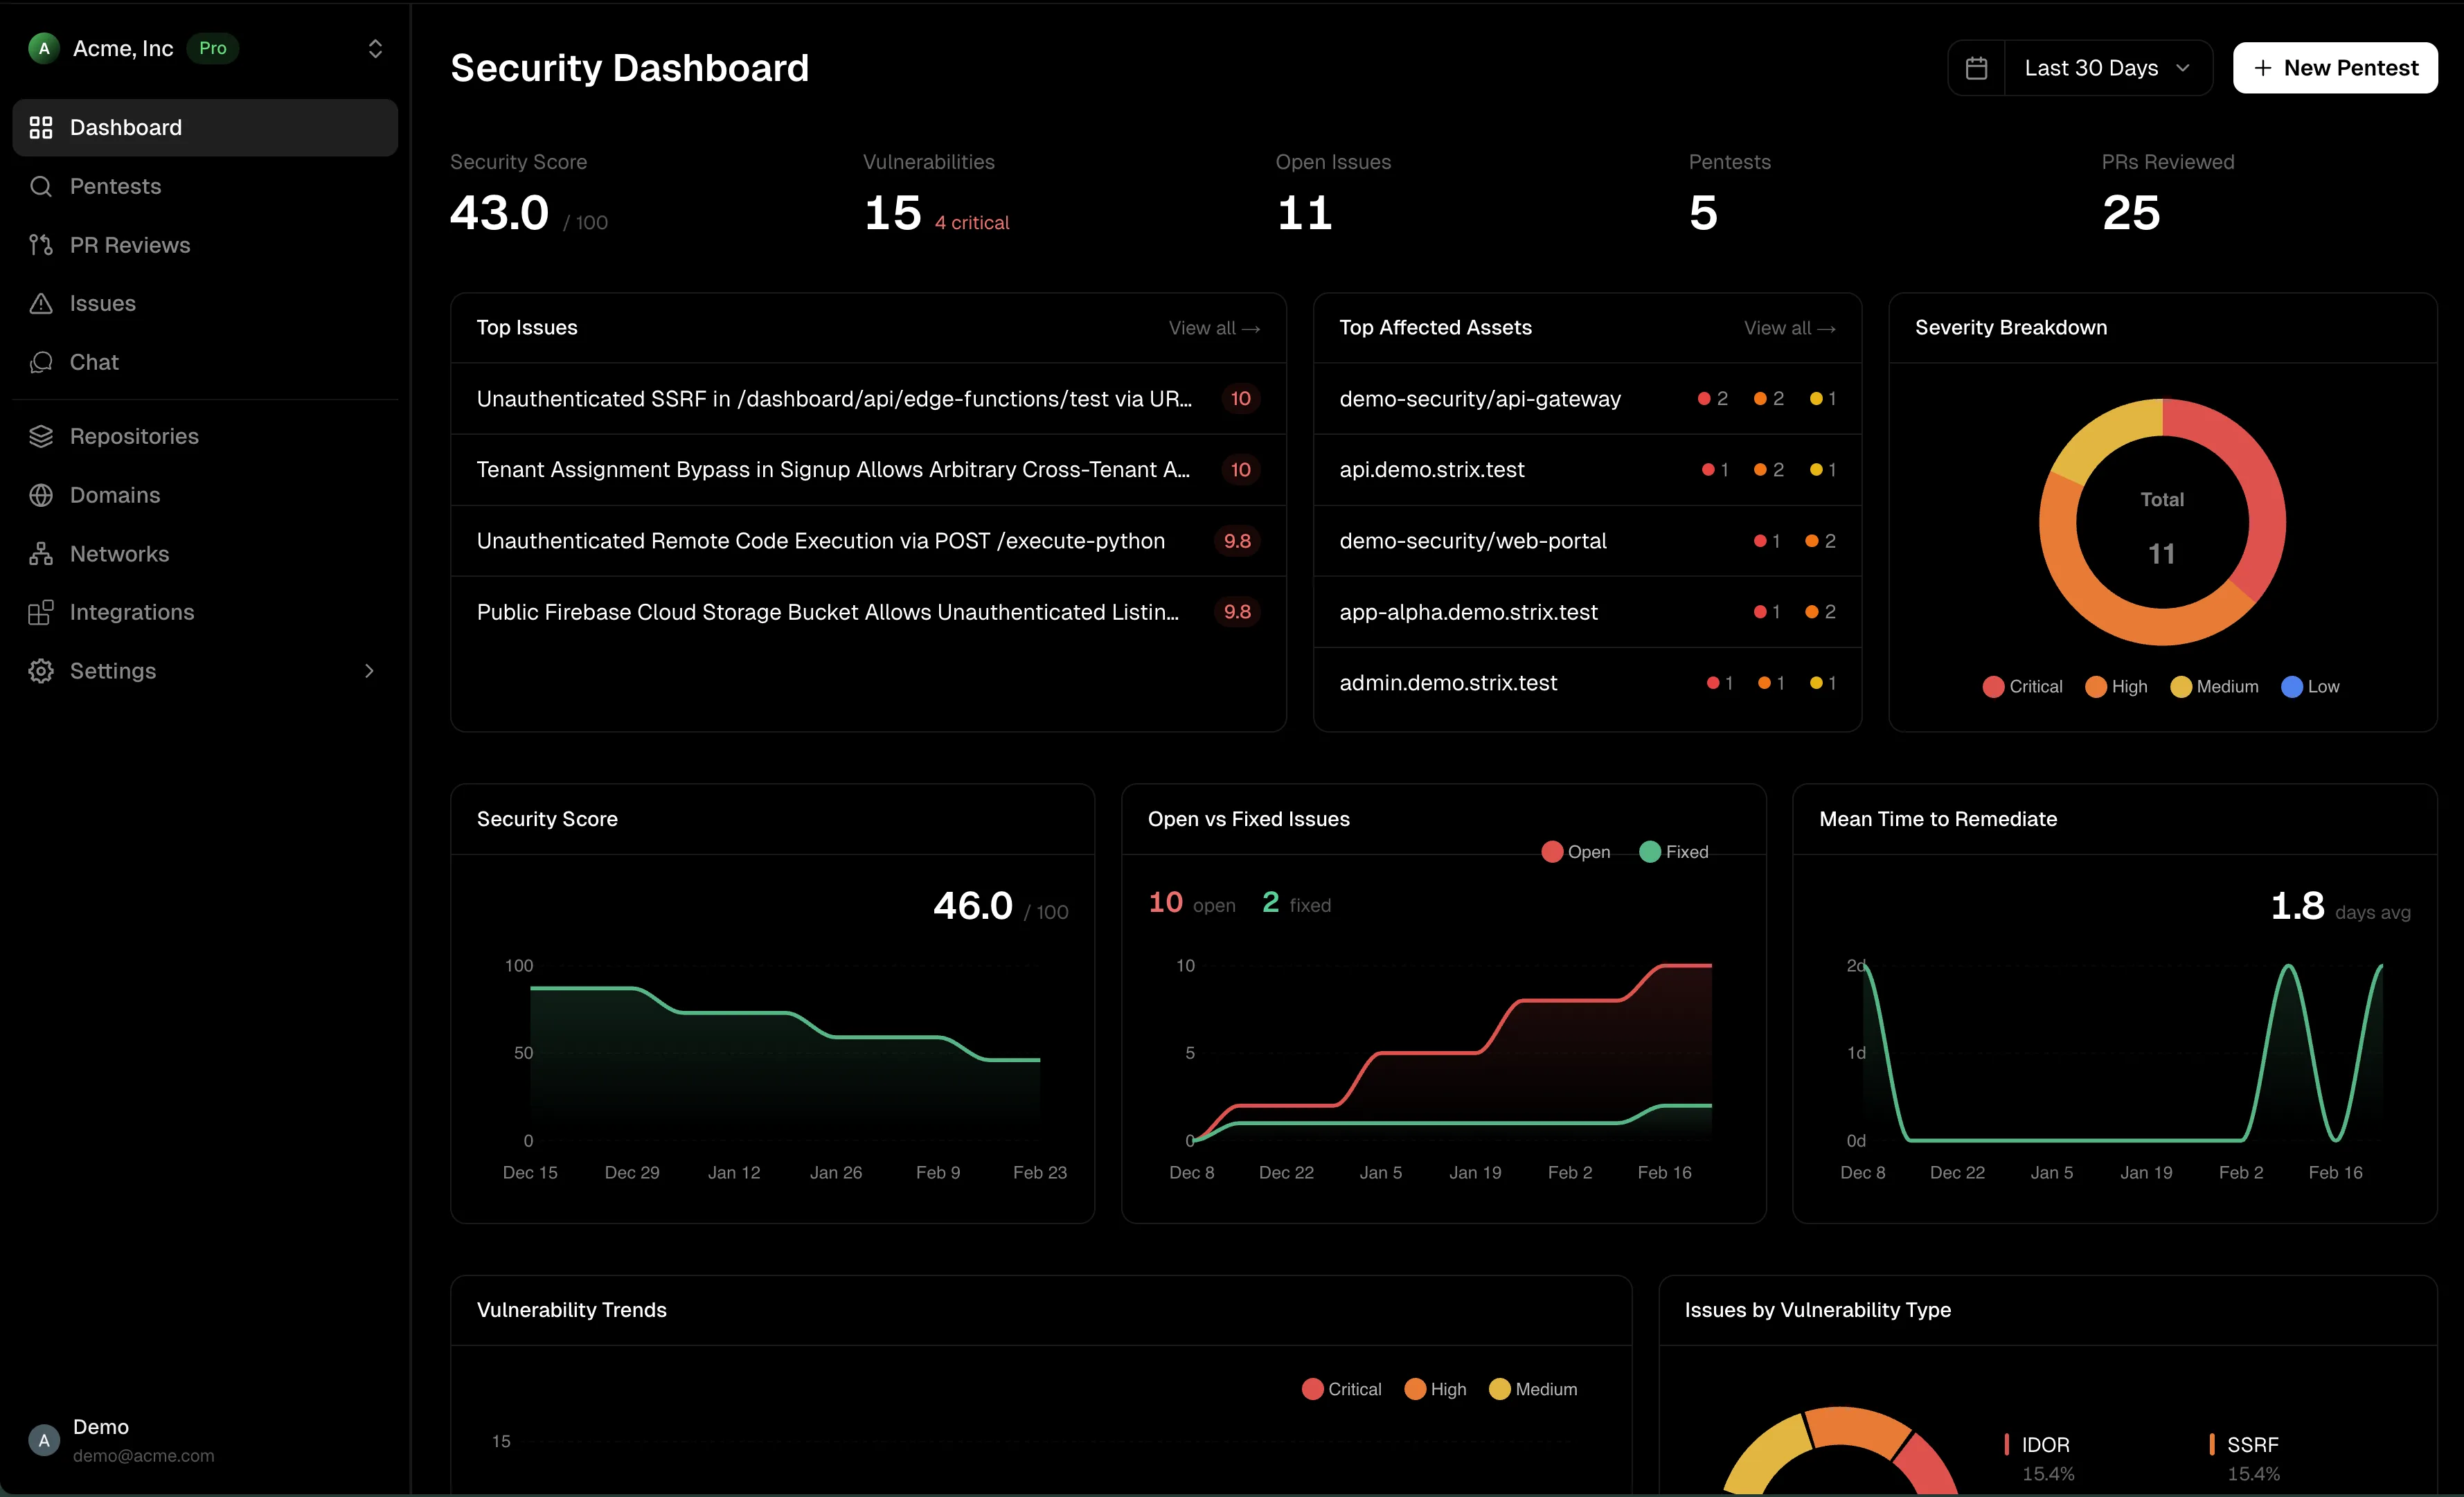
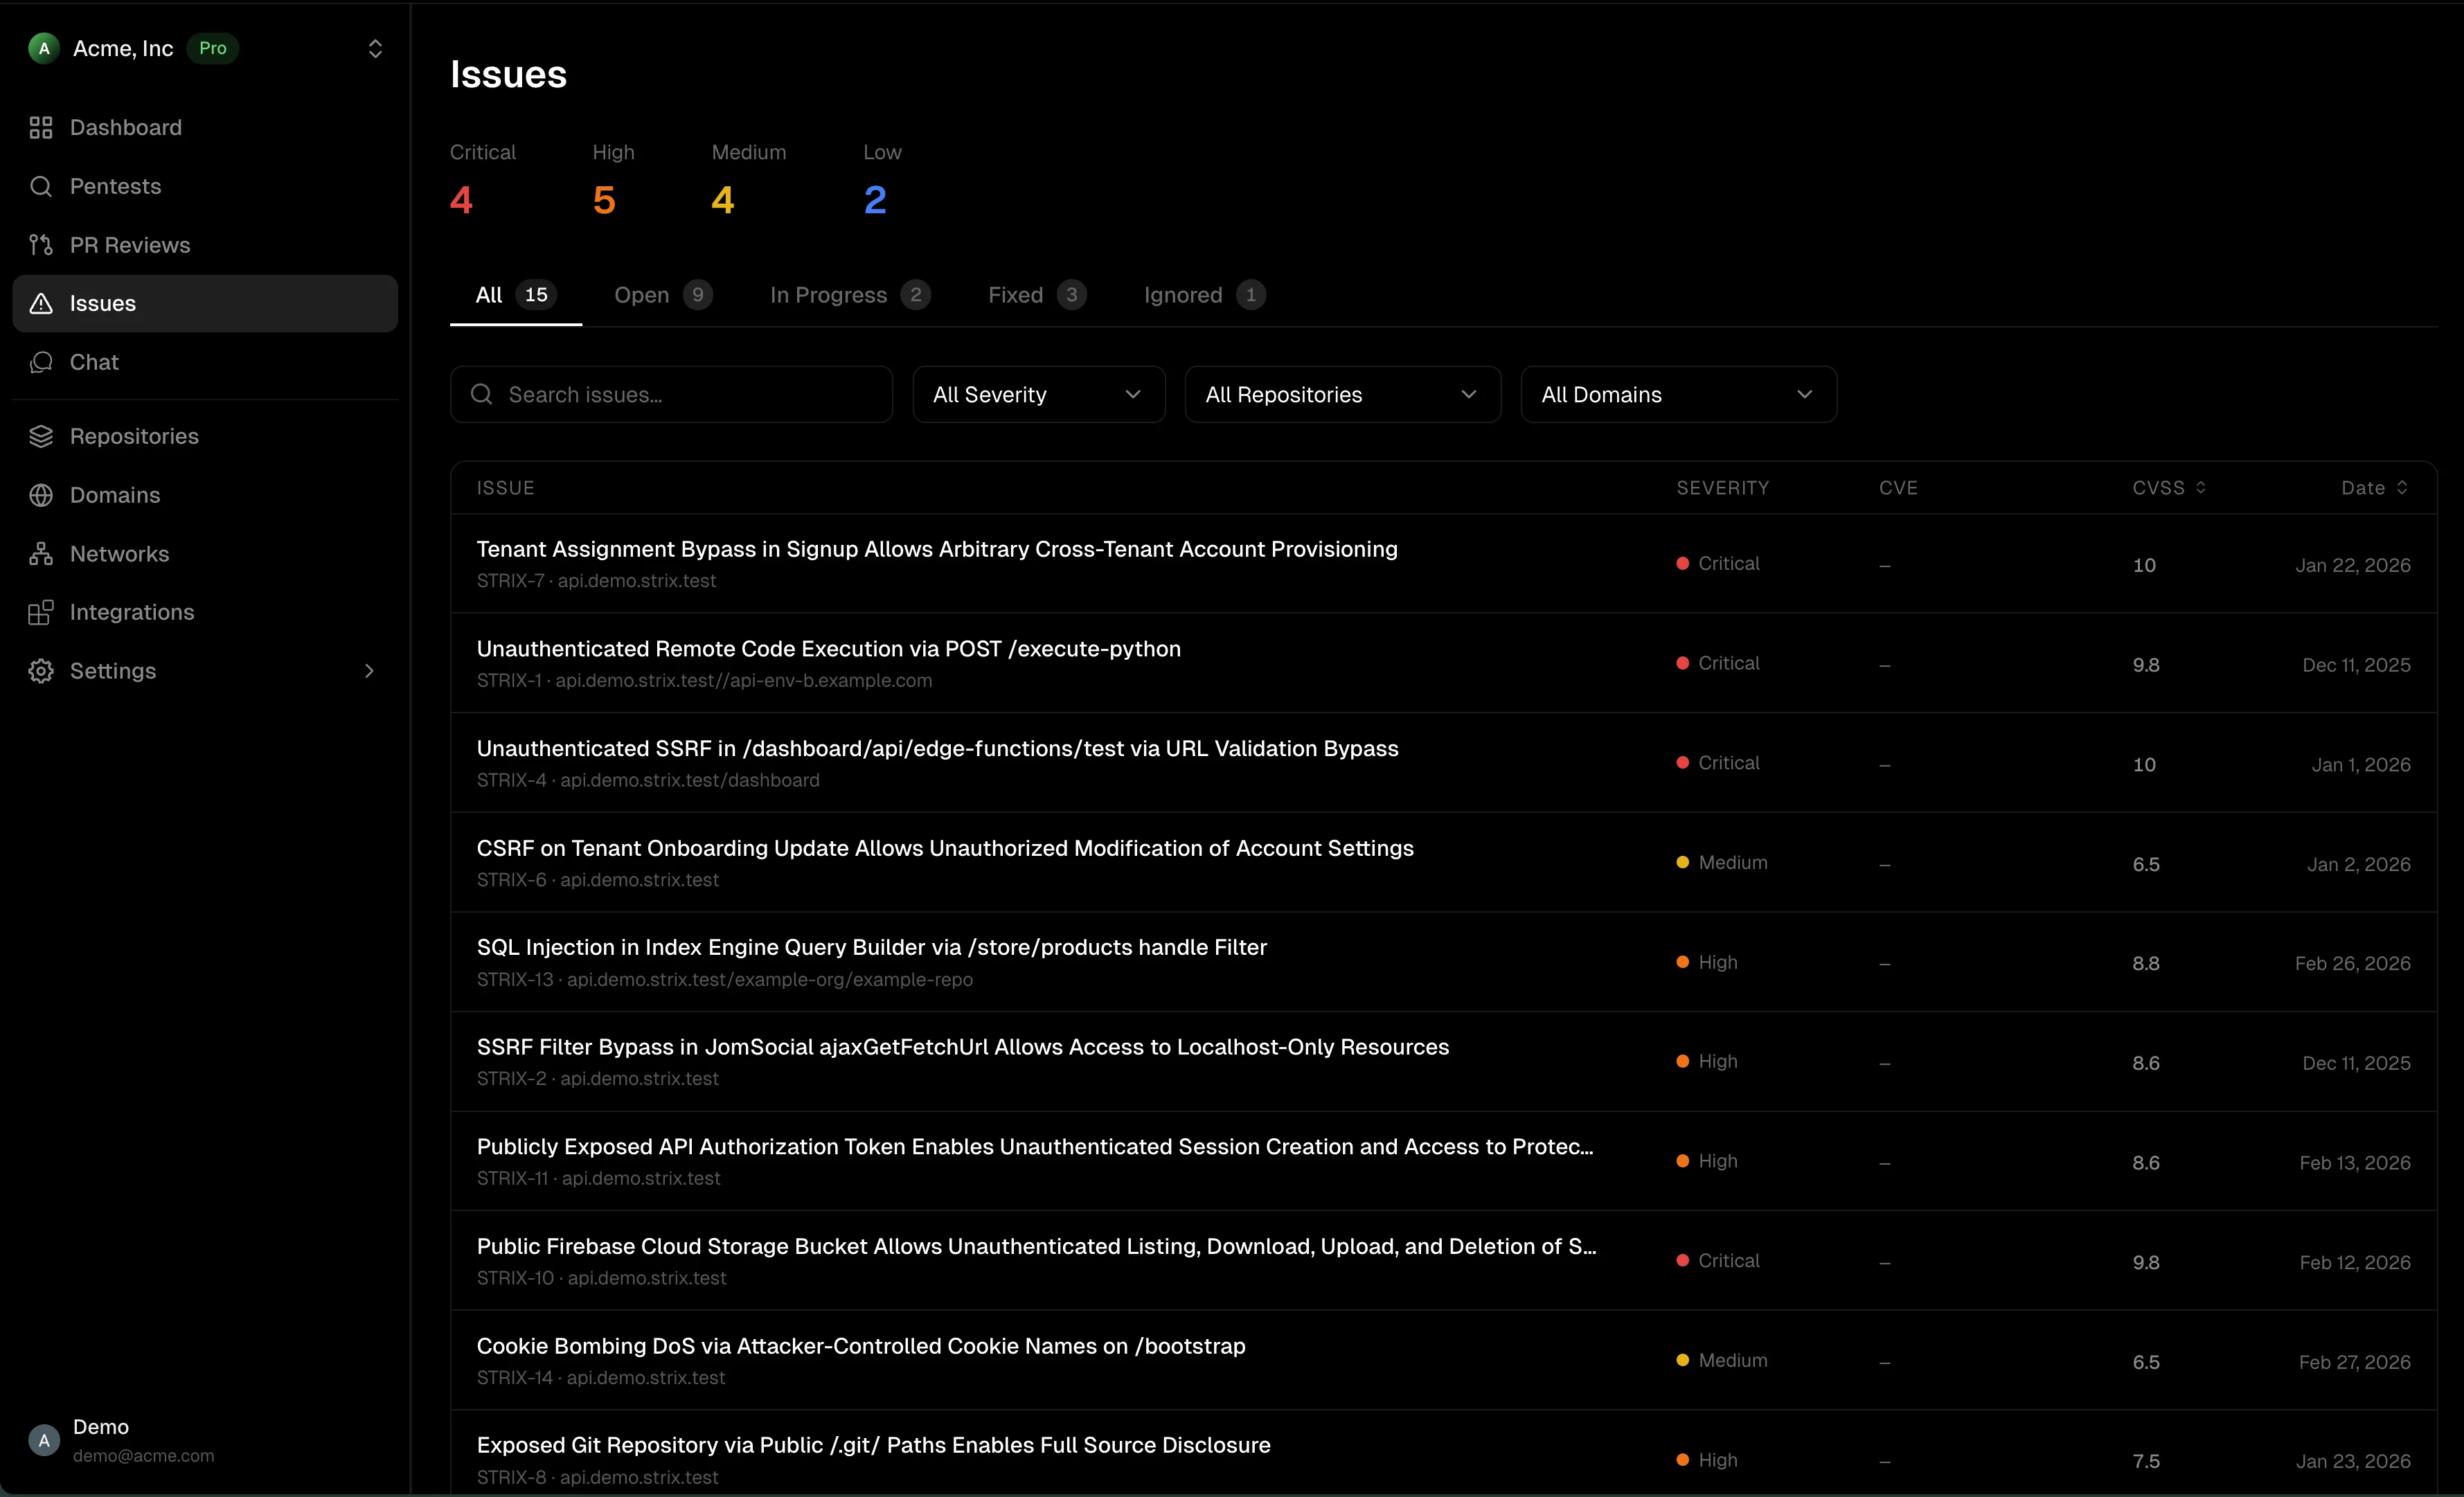
Strix 有三种互相衔接的使用界面,都能在官方资料中确认。命令行是主入口:安装后所有扫描、配置、云端操作都通过 strix 子命令发起,无头模式会在终端实时打印发现和最终报告。结果落盘后可用本地 Web 看板查看,看板包含发现列表、Agent 团队实时运行图和历史运行记录,界面预构建、不依赖额外服务。云端平台 app.strix.ai 则提供「实时安全态势」总览页与「带 PoC 的已验证发现」问题页,把跨仓库、跨域名的持续测试结果集中管理。
strix view:打开最近一次运行;strix view my-run-name打开指定运行。strix view --host 0.0.0.0 --port 8080 --no-open:把看板固定端口暴露到所有 IPv4 接口,便于从另一台机器访问。- 看板默认绑定
127.0.0.1,并打印一个带 token 的访问链接——这个链接等同于该次运行的访问凭证,转发需要谨慎。
本地开源版本的扫描结果与看板都留在你自己的机器上;只有显式使用 strix cloud 子命令并批准上传时,源码才会进入官方云平台。
完整使用流程
下面这条路径可以在半小时内完成一次真实扫描:装好 CLI、连上模型、跑通一个目标、在用看板确认结果。
开始之前
- 本机 Docker 已安装并处于运行状态(首次运行 Strix 会自动拉取沙箱镜像)。
- 准备一个支持的 LLM 提供方凭证:OpenAI、Anthropic、Google、OpenRouter 等任意一家的 API key;也可以用 ChatGPT Plus/Pro 订阅登录,或直接改用云端账号。
- 确认你有权对目标进行安全测试——只对自有或被书面授权的系统使用,测试范围之外的目标不要放进
--target。
第一步:安装 CLI
curl -sSL https://strix.ai/install | bash第二步:配置模型
用环境变量指定模型与密钥,官方默认推荐 openrouter/z-ai/glm-5.3,也可以换成 GPT、Claude、Gemini、DeepSeek、Kimi 等。配置会被自动写入 ~/.strix/cli-config.json,不必每次重填。
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"
# 可选:接本地模型(Ollama、LM Studio 等)
export LLM_API_BASE="your-api-base-url"
第三步:跑第一次扫描
把目标交给 Strix,本地目录、GitHub 仓库、线上站点都可以,也可以同时给多个目标或附加测试指令。
# 扫描本地代码目录
strix --target ./app-directory

# 审计 GitHub 仓库
strix --target https://github.com/org/repo

# 黑盒测试线上应用
strix --target https://your-app.com

# 带账号做灰盒测试
strix --target https://your-app.com --instruction "Perform authenticated testing using credentials: user:pass"

# API 契约 + 真实 base URL,逐条测试声明的端点
strix --target ./openapi.yaml --target https://api.your-app.com
第四步:查看与验证结果
扫描过程中的发现会写入 strix_runs/<run-name>/,用本地看板打开这次运行,逐条核对 Agent 给出的 PoC 与复现步骤。
strix view第五步(可选):接入 CI 卡点
无头模式的退出码可以直接用于流水线判断:发现漏洞时返回非零,从而阻断合并。
- name: Run Strix
  env:
    STRIX_LLM: ${{ secrets.STRIX_LLM }}
    LLM_API_KEY: ${{ secrets.LLM_API_KEY }}
  run: strix -n -t ./ --scan-mode quick
验证结果
- 命令结束后
strix_runs/<run-name>/下出现本次运行的记录文件,strix view能打开对应看板并看到发现列表。 - 抽查一条高危发现:按报告里的复现步骤手动执行一次,能复现则说明该发现已被真实验证,而非误报。
- 在 CI 场景中,把改动引入一个已知漏洞后流水线应当失败,修复后恢复通过。
亮点与差异
Strix 与常规漏洞扫描器的根本差别在于「先利用、再报告」:扫描器给的是可能存在的问题清单,Strix 给的是已经打通的利用链和 PoC,因此人工复核成本显著更低。多智能体编排让它能像红队一样分工、共享线索并串联漏洞,而不是单模型串行试探。同时它把开源本地运行、云端托管和企业部署做成同一条产品线:本地版完全免费、代码不出机器;云端省掉 Docker 与模型 key;企业版补上 SSO、合规报告与自托管。
官方在仓库基准中给出:XBOW 104 道黑盒 Web 挑战,Strix v0.4.0 通关 100 道(96%),其中简单档 45/45、中等档 49/51、困难档 6/8。
典型使用场景
- 应用安全自测:上线前对代码库或测试环境做一轮带 PoC 的验证,替代只会报误报的传统扫描。
- 快速渗透测试:把原本以周计的渗透测试压缩到小时级,并产出可用于内部评审的报告。
- Bug Bounty 前期验证:自动化侦察与 PoC 生成,减少手工验证成本。
- CI/CD 卡点:在 PR 阶段只扫改动文件,先拦住不安全代码再进生产。
- API 与 OpenAPI 覆盖:直接按契约逐条测试端点,不必依赖爬虫发现接口。
- 交给编程 Agent 执行:用
npx skills add usestrix/strix把渗透、修复、CI 扫描技能装进 Claude Code / Cursor / Codex,由 IDE 内的助手发起测试。
定价
官方 README 把 Strix 拆成三种运行方式,开源本地版免费但需自付模型调用费用;Cloud 与 Enterprise 的具体价格 README 未列出,需以官网为准。
| 方案 | 价格 | 适合谁 |
|---|---|---|
| Open Source(本地) | 免费开源(Apache-2.0),自备 LLM API key,模型费用自理 | 能接受 Docker 部署、希望代码不出内网的个人与团队 |
| Strix Cloud(app.strix.ai) | 可免费注册试用;官方 README 未公布具体档位价格 | 不想维护环境,需要已验证发现、一键 autofix、持续扫描与 PR 审查 |
| Enterprise | 需联系官方(官网 demo 入口) | 需要 SSO(SAML/OIDC)、SOC 2 / ISO 27001 / PCI DSS 合规报告、VPC 或自托管、BYOK 与 SLA 的组织 |
版本与维护状态
项目维护活跃:仓库同时提供安装脚本、PyPI 包 strix-agent、Discord 社区与 X 账号,文档站独立并覆盖 CLI、云端、集成与 LLM 提供方章节,还上了 Trendshift 榜单。仓库内 benchmarks/README 以 v0.4.0 为基准版本发布测评结果,说明版本迭代持续推进。需要注意:本页撰写时 PyPI 项目页被反爬挑战页拦截,未能取到当前最新版本号,安装前建议以 PyPI 与 GitHub Releases 的实际版本为准;同样,第三方站点给出的 Star 数彼此不一致且非实时,不作准数。
局限与注意
- 模型费用自理:本地开源版虽免费,但自主渗透会消耗大量 token,实际成本取决于目标规模与所选模型。
- Docker 是硬前置:本地路径必须能运行 Docker 与拉取沙箱镜像,纯受限环境(无 Docker 权限)只能用云端。
- 自主利用有副作用:真实攻击性测试可能触发告警、写入数据甚至影响服务可用性,务必在授权范围与隔离环境中运行。
- 合规报告在付费档:需要 SOC 2 / ISO 27001 / PCI DSS 交付物或 SSO、VPC 自托管时,开源本地版不覆盖这些能力。
- 不是合规认证的替代:官方定位是开发者与安全团队的自助测试加速器,不能取代按标准执行的正式渗透测试或合规审计。
- 云端上传需显式授权:
--source上传本地代码时需要批准动作,涉及敏感代码库时应先确认数据流向。
常见问题
- 必须自己准备 API key 吗?本地开源版需要(任意支持提供方);也可以
strix auth login chatgpt用 ChatGPT 订阅登录并设STRIX_LLM="chatgpt/<model>";云端模式下不需要 Docker 与 key。 - 结果存在哪里?每次运行的发现按目录保存在
strix_runs/<run-name>,用strix view查看。 - 怎么在流水线里判成败?用
strix -n无头模式,发现漏洞时进程以非零码退出,可直接作为门禁条件。 - 能批量测多个目标吗?可以,用多个
-t,或把目标写成文件用--target-list(每行一个,空行和注释行忽略)。 - 可以用本地模型吗?可以,设置
LLM_API_BASE指向 Ollama、LM Studio 等本地服务即可。 - 能接入自己的工具吗?支持在
~/.strix/mcp-servers.json里注册本地 stdio 或远程 http 的 MCP 服务器,注册后工具名会按服务器名加前缀,例如github_list_issues。
产品主页与下载
- 官网:https://strix.ai
- 云平台:https://app.strix.ai
- 文档:https://docs.strix.ai(CLI、云端、集成、LLM 提供方)
- 开源仓库:github.com/usestrix/strix(Apache-2.0)
- PyPI:pypi.org/project/strix-agent
- 安装脚本:https://strix.ai/install
- 社区:Discord、X / strix_ai
产品界面
一句话总结
开源 AI 自主渗透测试工具:多智能体像真实黑客一样动态运行代码、利用并验证漏洞,输出带 PoC 的发现与修复补丁
本文文字与配图由 AI 生成或辅助整理,内容仅供参考,请以官方资料为准。